 Poradmin
Avtorizasiya mexanizmləri hər hansı bir sistemin ən həssas nöqtəsidir. Mostbet platformasında giriş prosesini bir sistem mühəndisi kimi araşdırdığımızda, onun qorunma təbəqələrini və istifadəçi təcrübəsində potensial "boşluqları" müəyyən etmək maraqlı olur. Burada "boşluq" dedikdə, texniki zəiflik deyil, istifadəçinin tez-tez rast gələ biləcəyi və prosesi optimallaşdıra biləcəyi logistik maneələr nəzərdə tutulur. Məqsəd, real hack etmək deyil, sistemin necə işlədiyini anlamaq və onunla daha səmərəli qarşılıqlı əlaqə qurmaqdır. Bu təhlil, məsələn, mostbet giriş üçün şifrəni unutmaq və ya hesabın bloklanması kimi tez-tez rast gəlinən problemlərin altında yatan səbəbləri və onların həll yollarını araşdıracaq.
Hər hansı bir sistemə daxil olmaq üçün ilk addım onun auth flow-unu (avtorizasiya axını) başa düşməkdir. Mostbet giriş sistemi standart login/password cütünə əsaslanır, lakin arxa planda bir neçə qorunma təbəqəsi aktivdir. Bu, sadəcə məlumat daxil etməkdən daha çox, sistemin sizi tanıdığı və etibarlı hesab etdiyi bir əlaqə yaratmaq prosesidir. Burada əsas “boşluq” adətən insan faktorunda yaranır: istifadəçi məlumatlarını düzgün idarə edə bilmir. Sistem isə bu halları nəzərə alaraq, müəyyən “escape hatches” (qaçış yolları) təqdim edir.
Şifrəni unutmaq, ən geniş yayılmış auth problemidir. Mostbet-in burada tətbiq etdiyi alqoritmi araşdıraq. Sistem, şifrəni birbaşa geri qaytarmır (bu, böyük təhlükəsizlik boşluğu olardı). Əvəzində, hesabla əlaqəli e-poçt ünvanına və ya telefon nömrəsinə bərpa keçidi göndərir. Bu, “one-time password” (OTP) prinsipinə əsaslanan standart təhlükəsizlik təcrübəsidir. Maraqlı məqam ondadır ki, bu bərpa prosesi zamanı sistem, istifadəçinin aktivliyini və hesabla əlaqəni yoxlamaq üçün əlavə mərhələlər daxil edə bilər. Bu, hesabın təhlükəsizliyini qorumaq üçün lazımlı bir “overhead” (əlavə yük) hesab olunur.
Hesabın bloklanması, sistemin təhlükəsizlik siyasətinə uyğun olaraq həyata keçirdiyi müdafiə reaksiyasıdır. Mostbet platformasında bu, adətən bir neçə dəfə uğursuz giriş cəhdi, şübhəli aktivlik və ya qaydaların pozulması nəticəsində baş verir. Burada sistem, potensial zərəri minimuma endirmək üçün hesaba girişi dayandırır. “Hack” baxımından baxdıqda, bu, sistemin özünü qorumaq üçün istifadə etdiyi əsas “rate-limiting” (məhdudlaşdırma) və “intrusion detection” (daxilolmanın aşkarlanması) mexanizmlərindən biridir.
Bloklanmanı aradan qaldırmaq üçün istifadəçi dəstək xidməti ilə əlaqə qurmaq lazımdır. Bu zaman sistem, istifadəçinin şəxsiyyətini təsdiqləmək üçün bir sıra sorğular verir. Bu proses, hesabın orijinal sahibinə qaytarılmasını təmin etmək üçün nəzərdə tutulub. Burada əsas çətinlik, tələb olunan sənədləri vaxtında təqdim etmək və dəstək komandası ilə aydın ünsiyyət qurmaqdır.
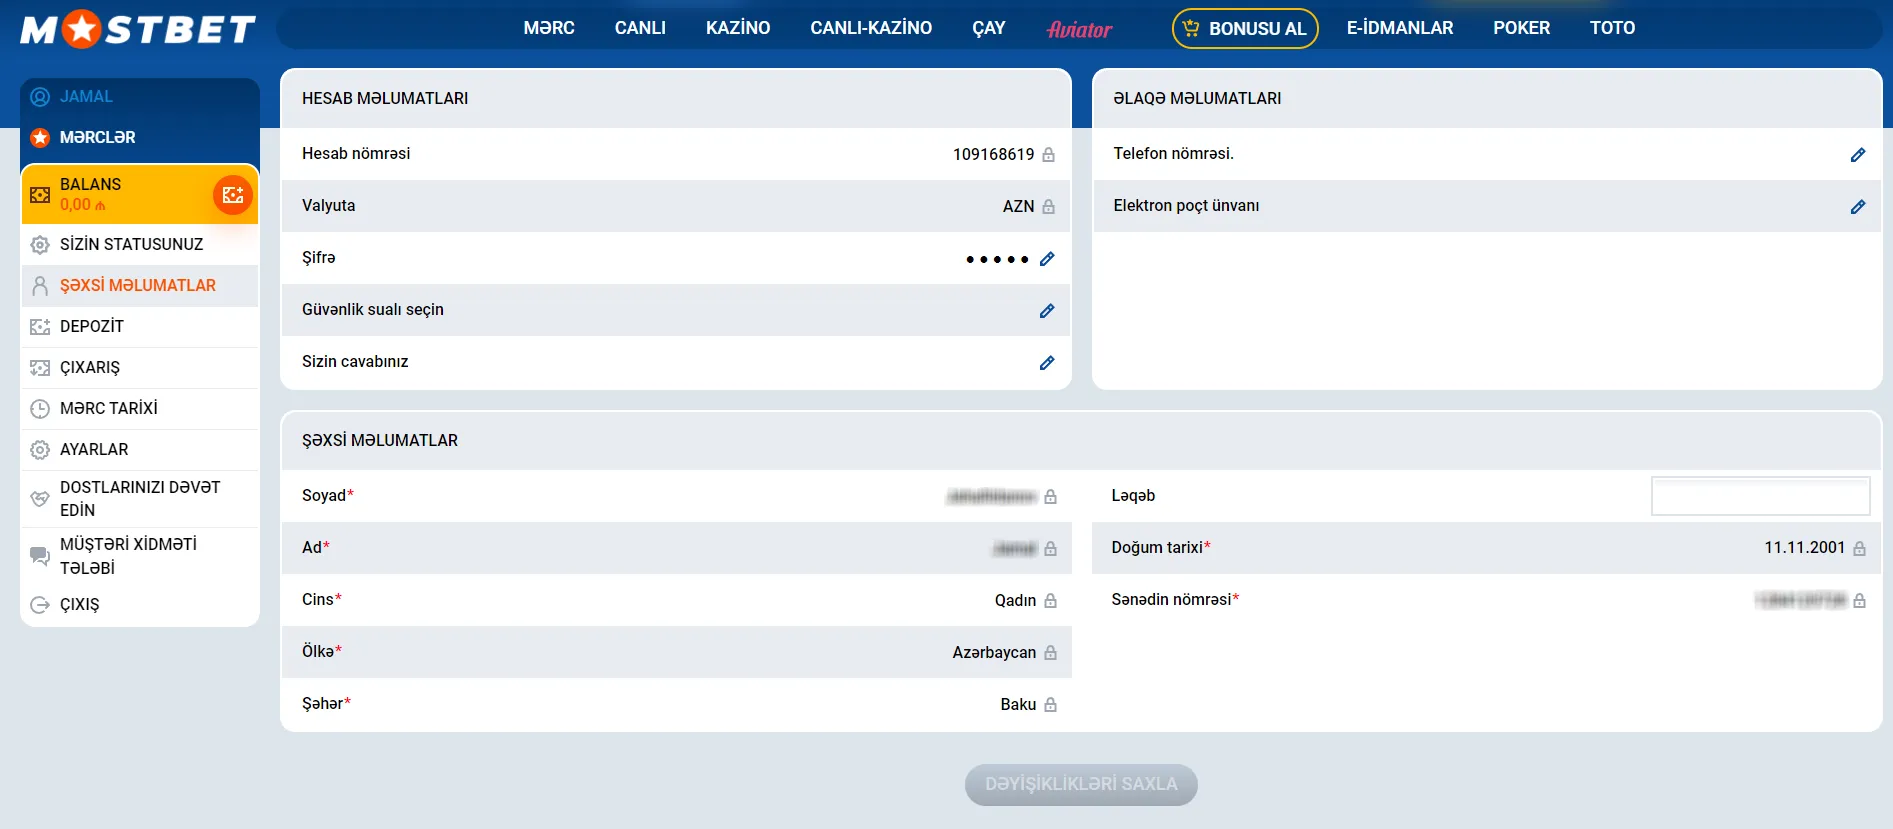
Giriş cəhdi uğursuz olduqda, sistem adətən xüsusi bir səhv kodu qaytarır. Bu kodlar, problemin mənbəyini anlamaq üçün əsas “debug” məlumatlarıdır. Onları düzgün oxumaq, problemi tez həll etməyə kömək edə bilər.
| Səhv Kodu / Mesajı | Ola Biləcək Səbəb | Sistemdəki Məntiq |
|---|---|---|
| Yanlış login və ya şifrə | Qeydiyyat məlumatlarının səhv daxil edilməsi, Caps Lock aktiv olması. | Daxil edilən məlumatlar verilənlər bazasındakı hash-lə uyğun gəlmir. |
| Hesab tapılmadı | Yanlış istifadəçi adı, hesabın silinməsi. | Verilənlər bazasında sorğuya uyğun istifadəçi qeydi yoxdur. |
| Giriş qadağandır / Hesab bloklanıb | Təhlükəsizlik pozuntusu, qaydaların pozulması. | Hesabın status sahəsi “deaktiv” və ya “bloklanıb” olaraq qeyd olunub. |
| Şəbəkə xətası | İnternet bağlantısının zəif olması, DNS problemləri. | Serverə sorğu göndərilə bilmir və ya vaxtından əvvəl kəsilib. |
| Çox sayda cəhd | Tez-tez uğursuz giriş cəhdi. | Rate-limiting alqoritmi işə düşüb, müvəqqəti blok qoyub. |
| Qeyri-dəstəklənən brauzer | Köhnə brauzer versiyası, JavaScript deaktivdir. | Kliyentin user-agent və ya funksionallıq yoxlaması uğursuz olub. |
| Session timeout | Uzun müddət hərəkətsizlik. | Server tərəfində saxlanılan session cookie-nin müddəti bitib. |
| Coğrafi məhdudiyyət | Müəyyən bir ölkədən/regiondan giriş cəhdi. | İstifadəçinin IP ünvanı icazə verilən siyahıda deyil. |
Güclü hesab mühafizəsi üçün iki faktorlu autentifikasiya (2FA) ən effektiv vasitələrdən biridir. Mostbet-də bu funksiya aktiv edildikdə, giriş prosesinə əlavə bir təbəqə əlavə olunur. Sadə şifrədən fərqli olaraq, bu, istifadəçinin nəzarətində olan ikinci bir cihazdan (adətən mobil telefon) alınan vaxta əsaslanan bir koddur. Bu, “something you know” (bildiyiniz) və “something you have” (sahib olduğunuz) prinsiplərini birləşdirir. Həqiqi bir “haker” baxımından (etik sərhədlər daxilində), bu, hücum səthini əhəmiyyətli dərəcədə azaldan möhkəm bir maneədir. 2FA-nı aktiv etmək, hesabınızın təhlükəsizlik konfiqurasiyasını əsaslı şəkildə yüksəldir.
Giriş prosesinin sürəti və etibarlılığı birbaşa istifadəçi təcrübəsini təsir edir. Mostbet platformasının giriş serverləri yüksək yüklərə tab gətirmək üçün konfiqurasiya edilib. Lakin, istifadəçi tərəfində də optimallaşdırma oluna bilər. Məsələn, brauzerin keş yaddaşının düzgün idarə edilməsi, cookie-lərin bloklanmaması və stabil internet bağlantısı əsas amillərdəndir. Bəzən, giriş səhifəsinin yüklənməməsi problemi DNS serverləri ilə bağlı ola bilər. Bu halda, istifadəçinin öz şəbəkə konfiqurasiyasında kiçik dəyişikliklər (məsələn, Google Public DNS kimi alternativ DNS ünvanlarının istifadəsi) problemi həll edə bilər. Bu, sistemin xarici komponentləri ilə daha yaxşı qarşılıqlı əlaqə qurmaq üçün bir növ “tuning” (sazlama) işidir.
Uğurlu girişdən sonra, Mostbet sistemi istifadəçi üçün bir session (oturum) yaradır. Bu session, istifadəçinin kimliyini sübut edən və serverlə davamlı əlaqəni qoruyan bir token (jeton) əsasında işləyir. Session id adətən brauzerin cookie yaddaşında saxlanılır. Burada maraqlı məqam, session-un təhlükəsizliyidir. Sistem, session-u aktiv saxlamaq üçün müəyyən müddət təyin edir. Əgər istifadəçi bu müddət ərzində hərəkətsiz qalarsa, session “timeout” olur və yenidən giriş tələb olunur. Bu, hərəkətsiz qalmış bir cihazda hesabın açıq qalması riskini azaldır. Həmçinin, istifadəçi bir neçə cihazdan eyni anda daxil ola bilər, lakin sistem bu sessiyaların hamısını izləyir və qeyri-adi aktivlik aşkar etdikdə, təhlükəsizlik tədbirləri həyata keçirə bilər.
Session id-nin təhlükəsiz ötürülməsi üçün Mostbet, HTTPS protokolundan istifadə edir. Bu, məlumatın şifrələnmiş kanal vasitəsilə ötürülməsini təmin edir və “man-in-the-middle” (ortadakı adam) hücumlarının qarşısını alır. İstifadəçi tərəfində etibarlı SSL sertifikatının yoxlanılması bu prosesin ayrılmaz hissəsidir. Brauzerin adres sətirində asıllıq nişanı (qıfıl işarəsi) bu əlaqənin təhlükəsiz olduğunu göstərir.
Mostbet mobil tətbiqində giriş prosesi brauzer versiyasından bir qədər fərqlidir. Tətbiq, öz daxili webview və ya xüsusi API-lar vasitəsilə autentifikasiya edir. Burada əsas üstünlük, məlumatların daha sabit saxlanıla bilməsi və biometrik autentifikasiya (barmaq izi, üz tanıma) kimi funksiyaların inteqrasiya oluna bilməsidir. Tətbiq, giriş token-ni təhlükəsiz
şəkildə öz daxili yaddaşında saxlayaraq, hər dəfə giriş məlumatlarını daxil etmək ehtiyacını aradan qaldıra bilər. Lakin, bu rahatlıq təhlükəsizlik tədbirlərinin gücləndirilməsini tələb edir. Məsələn, tətbiq yenidən quraşdırıldıqda və ya cihaz dəyişdirildikdə, token etibarlılığını itirir və istifadəçi yenidən əsas şifrə ilə autentifikasiyadan keçməlidir. Brauzerdə isə giriş, adətən, cookie-lərə əsaslanır və cihazlar arasında sinxronlaşmır.
Hər iki metodun öz üstünlükləri var. Mobil tətbiq tez-tez daha sürətli giriş və birbaşa bildirişlər təqdim edir. Brauzer versiyası isə istifadəçiyə əlavə proqram quraşdırmadan, hər hansı bir cihazdan dərhal çıxış imkanı verir. Mostbet hər iki kanal üçün eyni səviyyədə təhlükəsizlik protokollarını tətbiq edir, beləliklə seçim istifadəçinin rahatlığı və vərdişlərindən asılı olur.
İstifadəçilər bəzən giriş zamanı texniki çətinliklərlə qarşılaşa bilər. Bu problemlər adətən şəbəkə bağlantısının zəif olması, keş yaddaşının dolu olması və ya brauzer uzantılarının qarşılıqlı təsiri ilə əlaqədardır. Mostbet dəstək xidməti bu cür hallarda bir sıra addımları tövsiyə edir. İlk olaraq, brauzerin keş məlumatlarını və cookie-lərini təmizləmək effektiv ola bilər. Bu, köhnəlmiş və ya zədələnmiş session məlumatlarının təmizlənməsinə kömək edir.
Əgər problem davam edərsə, istifadəçi fərqli bir brauzer və ya cihazdan giriş etməyə cəhd edə bilər. Bu, problemin lokal mühitlə məhdudlaşdığını yoxlamağa imkan verir. Parolu unutmaq ən çox rast gəlinən səbəblərdən biridir və burada “Şifrəni bərpa et” funksiyası əsas həll yoludur. Dəstək komandası, hesabın təhlükəsizliyini qorumaq üçün, şəxsiyyəti təsdiqləmək üçün lazım olan məlumatları təqdim etməklə, istifadəçiyə manual yardım göstərə bilir.
Onlayn autentifikasiya sahəsi daim inkişaf edir. Mostbet kimi platformalar gələcəkdə passkey kimi daha inqilabi texnologiyaları tətbiq etməyi planlaşdıra bilər. Bu texnologiya, şifrələrin tamamilə ləğv edilməsinə və cihazın özünün biometrik və ya PIN vasitəsilə təhlükəsiz girişi təmin etməsinə əsaslanır. Bu yanaşma istifadəçi təcrübəsini sadələşdirərkən, phishing hücumlarına qarşı müdafiəni əhəmiyyətli dərəcədə artıra bilər.
Üstəlik, davamlı autentifikasiya anlayışı da populyarlıq qazanır. Bu sistem, yalnız giriş anında deyil, bütün session boyu istifadəçi davranışını analiz edərək riski daim qiymətləndirir. Beləliklə, hesabda şübhəli əməliyyat aşkar edildikdə, sistem əlavə təsdiq tələb edə bilər. Mostbet-in mövcud infrastrukturu belə yenilikləri inteqrasiya etmək üçün əsas yaradır, platformanın təhlükəsizlik standartlarını istifadəçilərin gözləntiləri ilə uyğun şəkildə qoruyub saxlamağa imkan verir.
Giriş mexanizmi Mostbet ekosisteminin əsas daşı olaraq qalır. O, sadə istifadəçi interfeysi ilə mürəkkəb arxa plan təhlükəsizliyini uğurla birləşdirir. Texnologiyanın irəliləməsi ilə bu proses daha da asanlaşacaq və etibarlı olacaq, istifadəçilərə öz hesablarına güvənli daxil olmaq üçün davamlı olaraq təkmilləşən bir mühit təqdim edəcək.

Sobre o autor